近年AIの発達に伴い、「量子コンピュータ実用化」の動きが加速し、その影響はインターネット通信を支える暗号の仕組みにまで及び始めています。2024年8月にNIST(米国国立標準技術研究所)による耐量子暗号標準規格が策定されたことを皮切りに、大手ITベンダーが2029年という期限を掲げ対応開始するなど、ここ数年で業界全体が大きく動き始めております。
本記事では2026年7月末に行われたCloudflare Japan主催のウェビナー「量子時代のサイバーセキュリティ ~PQCへの移行戦略~」の内容をもとに、企業が直面するリスクと、いま着手すべき移行戦略を整理します。
なぜ暗号が危ないのか、そして脅威はもう始まっている
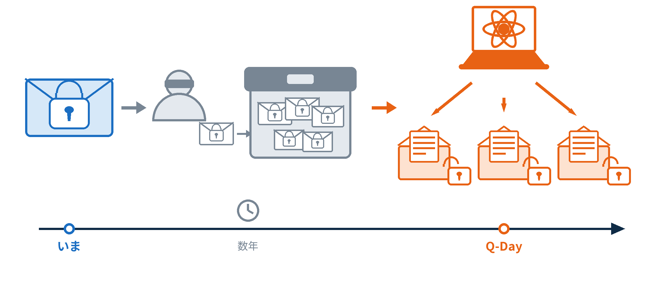
企業ネットワーク通信ではおなじみのVPNやHTTPS、TLSで使われるRSAやECDSAといった暗号は、「解読に途方もない計算量を要するから安全」という前提で成り立っています。ところが十分に強力な量子コンピュータが登場すれば、RSA-2048のような暗号(富岳などのスーパーコンピュータでも膨大な時間がかかるレベル)が数日〜数時間で破られる可能性があります。現時点ではまだそのようなマシンは存在しませんが、そう遠くない将来開発され、安全の土台が崩れるというのは専門家の共通見解です。
さらに厄介なのが、すでに始まっている「HNDL(Harvest Now, Decrypt Later:いま盗んで、後で解読)」という攻撃です。今の暗号通信をこっそり保存しておき、将来量子コンピュータが実用化された時点で一気に解読する——という発想です。国家機密や契約情報、医療データ、知的財産、長く価値が続く個人情報などは、数年後に解読されるだけでも大きな損害になります。「マシンが完成してから対策」では手遅れなため、今流れているデータを守るには、今動く必要があるのです。
PQCとは何か──暗号の「土台となる数学」を入れ替える
では、具体的にどう対策すれば良いのでしょうか。その鍵となるのがPQC(耐量子計算機暗号)です。
いま使われている暗号は、「特殊な計算式を用意し、答えから元の値を逆算するのは現実的に不可能」という仕組みで成り立っています。RSAやECDSAは計算方法こそ違いますが、数字の並びに隠れた規則性を見つけ出すという同じ種類の問題に行き着きます。そして量子コンピュータは、まさにこの隠れた規則性を探し当てるのが得意です。つまり現在広く使われている暗号は、揃って同じ弱点を抱えているのです。
そこでPQCは、暗号の拠り所となる数学そのものを差し替えるというアプローチを取ります。NISTが標準化したML-KEM(鍵交換)とML-DSA(電子署名)は、いずれも格子暗号と呼ばれる系統です。整然と並んだ点の集まりにわずかなズレ(ノイズ)を混ぜ込み、そこから元の値を言い当てさせる問題を土台にしています。規則性がそもそも存在しないため、量子コンピュータの得意技が通用しないというわけです。
ここは誤解しやすい点ですが、「耐量子」とは絶対に破られないという意味ではなく、現在知られている量子コンピュータの攻撃手法が効かない仕組みを選んでいるということです。だからこそ移行では、従来方式とPQCを併用するハイブリッド方式が推奨されています。両方を重ねておけば、攻撃者は二つとも破らねばならず、移行期のリスクを抑えられます。
PQCには「通信の保護」と「通信相手の証明」の二段構えがある
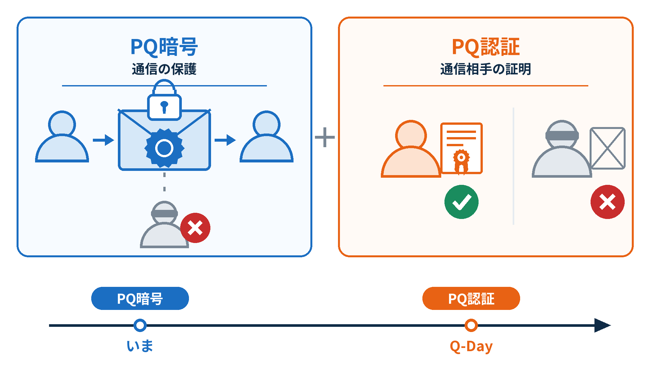
PQCと一口に言っても、実は役割の異なる2つの技術に分かれます。片方だけ対応しても「PQC対応済み」とは言えないため、区別して把握しておく必要があります。
-
PQ暗号(鍵交換)
通信の中身を守る技術。ML-KEMをTLS1.3と組み合わせて実装し、主要ブラウザやサービスで導入が進行中。HNDL対策に有効です。
PQ認証(電子署名・証明書)
通信相手が本物かを保証する技術。ML-DSAが標準化済みですが、署名サイズが大きく通信効率に影響しかねないなど、まだ標準化・実装は途上で、Q-Day以降のなりすまし対策として本格的に必要になってきます。
そして、この2つは対応の優先度が異なります。HNDLは通信を盗んで保存するだけの攻撃であり、相手になりすます必要がありません。つまり、今流れているデータを守るにはPQ暗号への対応が先決であり、PQ認証はQ-Dayまでに間に合わせるべき課題、という順序になります。
移行はすでに動き出している
PQC移行は現実に進行中です。Chrome、Edge、Safari、Firefoxといった主要ブラウザはすでにPQC関連技術に対応し、ネット上の通信の多くがPQ暗号を使い始めています。CloudflareもCDN・WAFなどのアプリ領域から、Zero TrustやCloudflare WANといったネットワークセキュリティ領域まで、幅広くPQ暗号対応を進めています。同社は2029年までに完全なポスト量子セキュリティ(暗号化だけでなく認証・証明書運用まで含む)の実現を掲げており、これはGoogleの2029年移行期限とも歩調を合わせています。インフラ側の準備は着実。問われているのは、企業自身が自社の足元をどう固めるかです。
企業はまず何から始めるか
第一歩は暗号利用状況の棚卸し。自社システムでどの暗号や証明書が使われているかを正確に把握します。そのうえで、PQ暗号対応製品の採用、HNDLリスクの高い経路の優先保護、トンネリング活用による暫定対策、ベンダーのPQCロードマップ確認を進めます。ベンダーへの確認は次の4点が目安です。
-
PQ暗号への対応状況
-
PQ認証の対応時期
-
ハードウェア更新の要否
-
暗号アジリティへの対応状況
結論:本当の課題は「暗号の更新」ではなく「変化への適応力」
量子の脅威は一時的な流行ではなく、今後10年を見据えたセキュリティ基盤の再設計を求める変化です。PQC移行は単なるアルゴリズム変更にとどまりません。真に重要なのは、将来さらに新しい暗号や脅威が登場しても素早く切り替えられる「暗号アジリティ(Crypto Agility)」を確保することです。
「量子時代」はまだ来ていないのではなく、すでに準備期間に入っています。
手遅れになってから動くのか、猶予のあるいま動くのか。その選択が、数年後のデータの安全を分けるのです。
※【出典】本記事は、Cloudflare Japan主催のウェビナー「量子時代のサイバーセキュリティ ~PQCへの移行戦略~」(2026年7月23日開催)の内容をもとに、企業が直面するリスクと、いまから始めるべき移行のポイントを整理・構成したものです。
