生成AIの業務活用が急拡大する中、金融機関はかつてない深刻なサイバーリスクに直面している。それは、「AIが自律的に動くリスク」だ。従来の情報漏えい対策だけでは通用しない時代に、企業はこの見えざるリスクにどう立ち向かうべきだろうか。
AIが勝手に“動く”時代「セキュリティリスクは激変」
金融業界における生成AIの浸透は、もはやPoC(概念実証)の段階を超えている。
日本銀行が発表したレポートによれば、国内金融機関の約50%がすでに生成AIを使用中であり、試験中を含めると70%超、検討中まで含めれば90%以上がAI活用に動いているという。文書要約や社内ナレッジ検索といったバックオフィス業務にとどまらず、不正取引検知、コールセンター対応、融資稟議作成、営業支援に至るまで、活用領域は急速に拡大している。
しかし、活用が広がる中でリスクの質が変化してきた。かつてのリスクは「機密情報をプロンプトに入力してしまう」という単純なものだった。ところが今、AIエージェントが自律的にAPIやツールを呼び出し、外部SaaSと連携し、正規IDを借りて過剰な権限を行使する──いわば「答えるだけでなく勝手に動くリスク」が顕在化している。メモリ汚染や間接プロンプトインジェクションといった、従来のセキュリティソリューションでは検知すら難しい攻撃手法も確認されている。
さらに深刻なのは、エージェント型AI(Agentic AI)の急速な普及である。リサーチから営業、顧客対応、成約処理までを自律的にこなすAIが登場し、AI同士が相互にやり取りする世界が現実になりつつある。では、特に厳格なセキュリティが求められる金融機関は、この新たな脅威にどう対処すれば良いのだろうか。以下で具体的に解説する。
“守れてるつもり”はヤバい…エージェント時代の3大リスク
生成AIの進化は、「脳だけ」から「ロボットアームのようなもの」へ、そして「ロボットのように行動範囲が広い」エージェント型AIへと3段階で進んできた。IIJグローバルソリューションズのプロダクトマネージャーである内山智は、この進化がセキュリティの前提を根本から覆すと警鐘を鳴らす。
IIJグローバルソリューションズ
プロダクトマネージャー
内山智
「進化する前にAIセキュリティを考えておかないと、サイバー攻撃に狙われた際の影響がとても大きくなります。AI同士が次々に悪いことをしだすと収拾がつかなくなってしまいます」(内山)
たとえば、エージェント型AIの「OpenClaw」は、ウェブサイトのない地元ビジネスを検索し、デモサイトの自動構築、プレビューと支払いリンクを含むメール送信、問い合わせ処理から販売完了までの一連の業務を自律的に処理できる。つまり、ビジネスのリサーチからクロージングまでをAIが一気通貫で実行できる時代がすでに到来しているのだ。
こうした環境下で金融機関が直面するリスクは、大きく3つの構造に整理できる。第1に、AIエージェントが自律的にAPI/ツールを呼び出し、MCPサーバや外部SaaSと相互作用する「連携リスク」。第2に、正規IDを借りた過剰権限の行使やメモリ汚染による「権限リスク」。第3に、間接プロンプトインジェクションなどAIが「動く」ことで生じる「実行リスク」である。
これらは従来のファイアウォールやエンドポイント保護では対処が極めて難しい。内山は「既存のセキュリティソリューションでは対策が難しくなっている」と断言する。金融機関にとって、AIを「止める」のではなく「止めずに統制する」ための専用ソリューションが不可欠な時代に突入しているのだ。
「動くAI」の暴走をどう防ぐ?
では、エージェント時代のAIセキュリティをどう実現すれば良いのだろうか。こうした「動くAI」のリスクから企業を守るために開発されたのが、パロアルトネットワークスの「Prisma AIRS 3.0」だ。このソリューションは、“Securing the Agentic Enterprise”──すなわち、エージェントを活用する企業をセキュアにすることをコンセプトに掲げている。
Prisma AIRS 3.0は、AIセキュリティに不可欠な「可視化」「評価」「保護」という3つの要件を備えている。
-
可視化
場所を問わず、社内のあらゆる環境に点在するAIアプリやエージェントを漏らさず特定する。
評価
攻撃シミュレーションでリスクを把握する「エージェントレッドチーミング」や、設定ミスを評価する「エージェントポスチャ管理」などを通じ、エージェントのリスクを継続的に評価する。
保護
エージェントの対話や動作を監視・制御する「AIエージェントゲートウェイ」や、実行時の脅威をブロックする「エージェントランタイムセキュリティ」により、エージェントの動きをリアルタイムで保護する。
「エージェントがどこにあっても可視化し、リスクを継続的に評価し、その動きをリアルタイムで保護する。このサイクルを回すことが、自律型AIエージェントのセキュリティ確保には不可欠です」(内山)
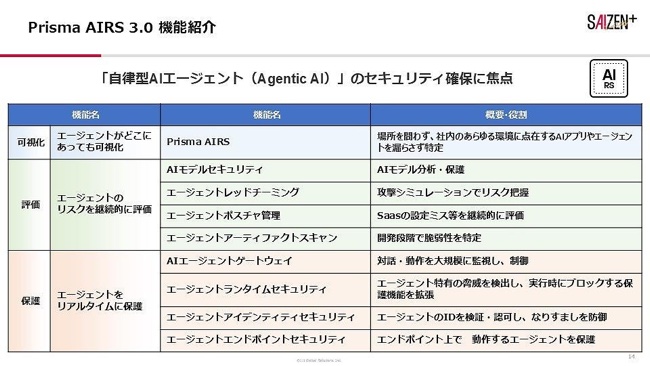
Prisma AIRS 3.0は「可視化」「評価」「保護」の3つをすべてカバーする
この包括的なアプローチにより、AIの利便性を損なうことなく、その動作を安全に統制することが可能になる。すでにグローバル大手金融グループでの導入実績もあり、その有効性は証明済みだ。
Claude Mythosだけを見ていると危険なワケ
AIセキュリティを巡る状況は、日々刻々と変化している。最近では、高性能AIモデル「Claude Mythos」がサイバー攻撃に悪用されるリスクが報道され、大きな注目を集めた。しかし、専門家は特定のモデルだけを警戒することに警鐘を鳴らす。
英国のAIセーフティ・インスティテュート(UK AISI)などの調査によれば、OpenAIが開発した「GPT-5.5」も、Claude Mythosと同等水準のサイバー攻撃能力を示していることがわかった。エキスパートレベルのサイバータスクにおける平均パス率は、Claude Mythosの68.6%に対し、GPT-5.5は71.4%と上回る結果が出ている。
「特定のモデルだけを警戒するのではなく、フロンティアAI全体の能力進化として脅威を捉える必要があります。次のモデルも同じ能力のしきい値を超えてくることを前提に対策を考えなければなりません」(内山)
脅威はもはや特定のAIモデルに固有のものではない。進化するAI全体の能力として捉え、継続的な対策を講じていく必要があるのだ。
「AI vs AI」時代のサイバー防衛、専門家が示す次の一手
この新たな脅威に対し、政府も動き出している。金融庁は2026年4月、経済産業省は同年5月にそれぞれ緊急会合を開催。議題の中心は、AIによって加速するサイバー攻撃の速度に、重要インフラがどう耐えるかという点であり、政策課題は「AI活用論」から「重要インフラ防衛」へと明確にシフトしている。
金融庁は、個別行の対応には限界があるとし、官民連携でサイバー攻撃への防御体制全体を議論する方針を示した。このような状況下で、金融機関は「個別AI対策」から、複数のAIモデルが並走することを前提とした「継続的な統制」へと舵を切る必要がある。具体的には、AIエージェントの実行権限の管理、脆弱性対応の高速化、そして利用制限だけでなく、可視化やランタイム保護などを組み合わせた多層的な防御が不可欠となる。
対策は、AIそのものを守る「Security for AI」だけでなく、それらを統括する「AI Security Governance」の視点が重要だ。IIJグローバルソリューションズでは、こうした包括的な対策を支援する「AIセキュリティコンサルティング」を提供している。
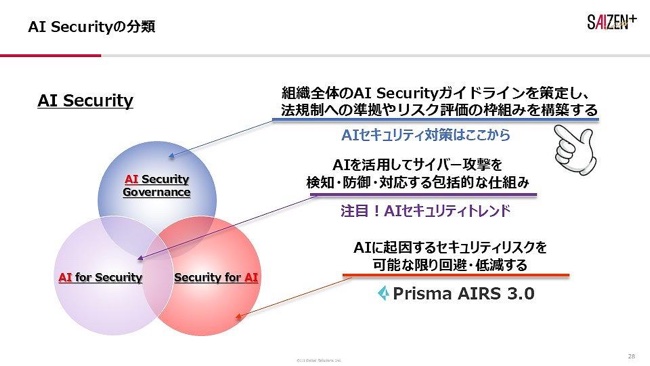
AI Securityの分類
「AIを導入して終わりではなく、組織全体で継続的に管理していくツールとしてリスクをうまく管理できるよう、ガバナンスの構築から伴走支援しています」(内山)
同サービスでは、NISTのフレームワークなどを活用して現状のリスクを可視化し、組織の実情に即した実行可能なロードマップを策定。AI利用の現場を止めることなく、攻めのAIセキュリティを実現するための支援を行う。
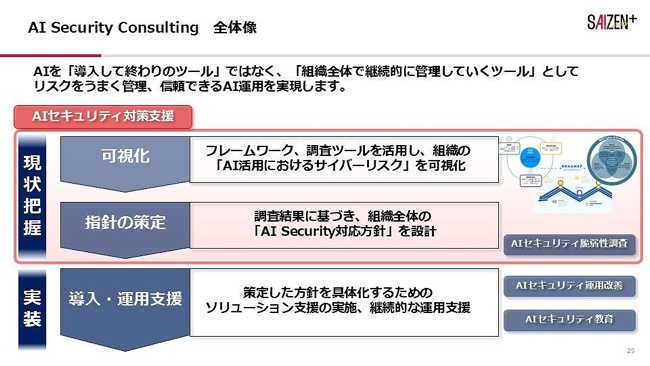
AI Security Consultingの全体像
AIセキュリティの第一歩は、まず自社のAI利用実態を「正しく知る」ことから始まる。そのための無料相談会も実施しており、専門家と共に自社のセキュリティ体制を見直す好機となるだろう。
※本記事は、ビジネス+ITのFin Tech Journalに掲載された特集記事を、許可を得て転用・再構成しています。