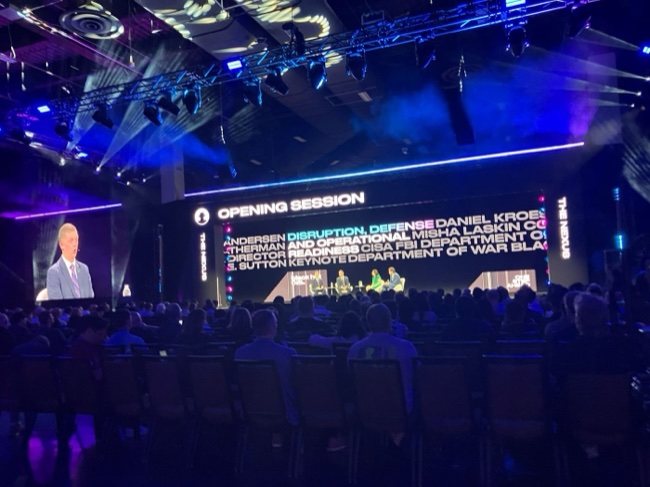
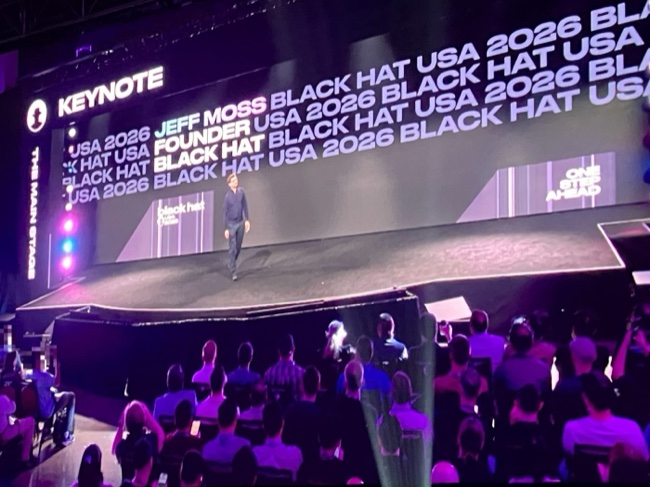
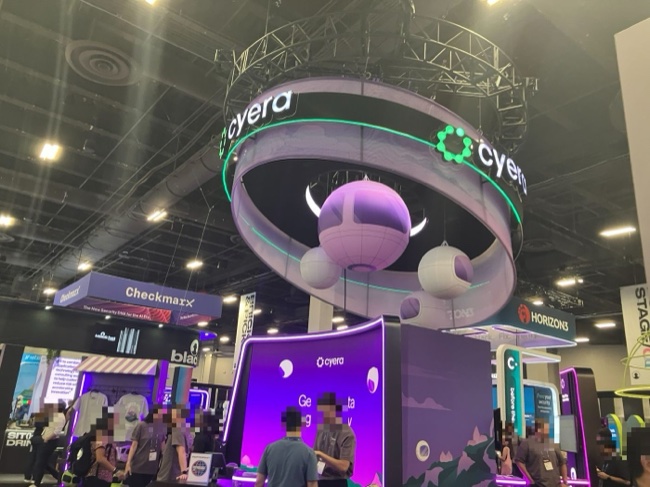
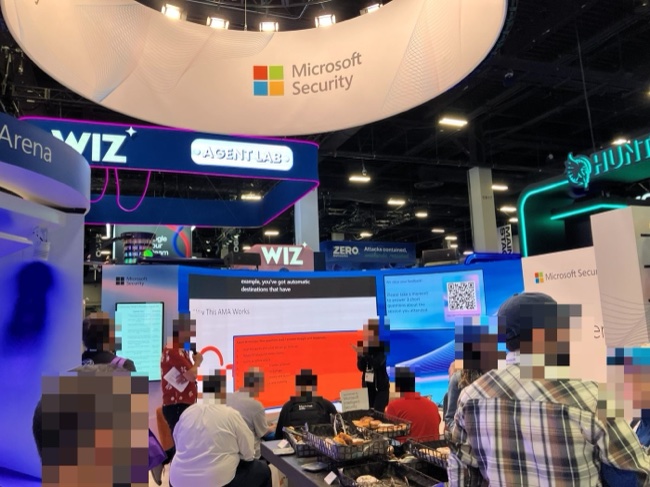
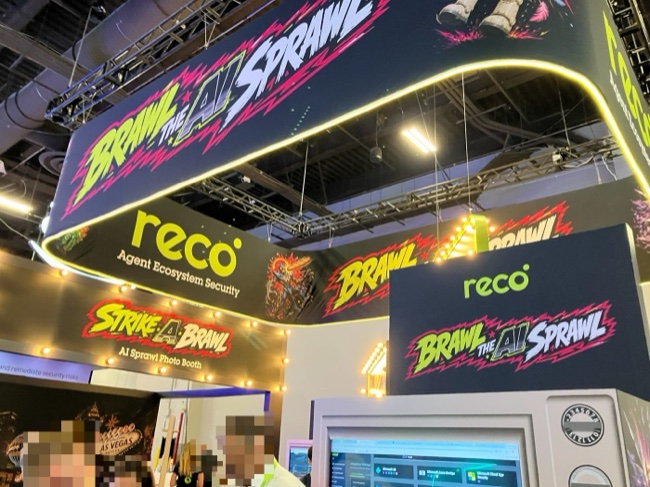
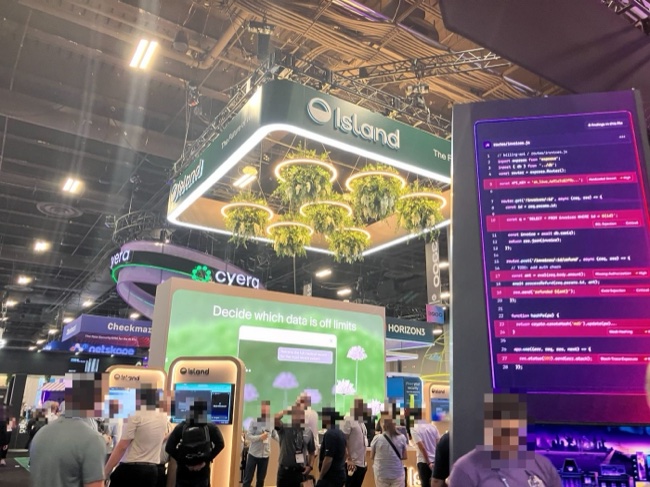
AI Summit、Black Hat USA 2026、DEF CON 34の様子
貴社では、社員がどの生成AIを、どこまで自律的に業務に使わせているか、把握できていますか。
生成AIの話題は、「どう使うか」だけにとどまりません。2026年8月、AI Summit、Black Hat USA 2026、DEF CON 34という3つの国際カンファレンスに現地参加してきたのですが、AIエージェントが人の指示を待たずに自律的に判断し、自らツールを操作し始めている現場を目の当たりにしてきました。
もはやAIのない時代には戻れない今、事業を持続的に成長させながら、その成長を支える基盤をどう守るか。3つの現場を見て私たちが持ち帰った結論は、実はシンプルです。すべてに同時に手を打とうとしないこと。何を最優先にするかを先に決めてしまえば、すぐに動き出せます。本記事では、その優先順位の考え方を、現地で見た変化とあわせてご紹介します。
AIの使われ方は、3段階で進化している
現地で語られていたのは、「どのAIを選ぶか」ではなく「どこまで任せるか」という問いです。AIの使われ方は次の3段階で進んでいます。
STEP1:使う - 人がAIに聞いて、人が答えを使う(例:文章の下書きを頼む)
STEP2:任せ始める - AIが提案し、人が確認してから実行する(例:AIの提案を人が承認して送る)
STEP3:任せる - AIエージェントが自律的に判断し、実際に操作する(例:AIエージェントが自らツールを動かす)
米国と日本の現在地には、差があります。AIエージェントを実際に業務で使っている割合は、日本が3.3%※1(生成AIを活用している国内企業のうち、AIエージェントを「利用中」と回答した割合)である一方、米国では42.0%※2という数字が示されています。ただし、この2つは調査時期、調査対象、「利用中」の定義がそれぞれ異なる別々の調査であり、単純に比較できるものではありません。それでも、日本国内ではAIエージェントの業務利用がまだ実験的な段階にとどまる企業が多い一方、現地ではすでに実用段階に入り、実際の業務を任せる動きが進んでいることを実感しました。今のうちに自社のAI利用実態を把握しておくことが、今後の差になります。現場で強く感じたのは、「どのAIを選ぶか」を議論している段階はもう終わりつつある、ということです。問いはすでに「どこまで任せるか」に移っています。
※1 矢野経済研究所「国内生成AI/AIエージェントの利用実態に関する法人アンケート調査」(2025年6月末~9月初旬実施、国内民間企業500社対象・有効回答496社)による公開値。生成AIを活用していると回答した企業215社のうち、「AIエージェントを利用中」と回答した企業の割合 ※2 現地取材・現地入手情報に基づく値(AI Summit 2026 Opening Keynote「Chairperson's Welcome」、Forrester Research Principal Analyst登壇)
最前線でつかんだ3つの変化
3つの国際会議で見えてきたのは、単なる技術トレンドではなく、企業が向き合うべきリスクの変化です。当社としては、次の3点が特に重要だと考えています。
①ガバナンスは「文書のルール」だけでは機能しない
AIエージェントは、誰のものか分からないまま社内に増え、人のIDをそのまま使うために権限が広すぎる状態になりがちです。AI Summitでは、Agent専用IDと最小権限を発行したうえで、ルール違反を実際に止める仕組み(Enforcement)まで用意して初めてガバナンスになる、という指摘がありました。あわせて、人の承認はすべての操作に必要なわけではなく、影響の大きさとやり直せるかどうかで「自動実行/人が承認/複数承認のうえ人が実行」の3段階に分けて設計する考え方も紹介されています。
ポイントは、ルールを決めることと、それを実際に守らせることは別物だという点です。情シス・AI担当者の立場で言えば、まず着手すべきは社内で動いているAIエージェントの棚卸しと、専用ID・最小権限化です。ここを曖昧にしたまま先に進んでも、実効性のあるガバナンスにはならない、というのが私たちの見立てです。
AIエージェントの棚卸しと、専用ID・最小権限化
②攻撃コストが下がり、「侵害前提」への転換が始まっている
Black Hat USA 2026の基調講演では、AIによって脆弱性の探索や攻撃コードの生成が進み、これまで「まれ」とされてきた高度な攻撃が日常的な脅威になりつつあると説明されました。実際、Palo Alto Networks Unit 42の自動脆弱性発見システムは、わずか2か月で3,915のOSSプロジェクトを分析し、14,090件の脆弱性(うち99.4%が未報告)を確認したと報告されています。「侵害されない」ことを目指す前提から、侵害されても被害を小さく早く戻す「レジリエンス」へ切り替えることが求められています。
展示会場では、AIエージェントの入口を制御する製品、AI専用の権限管理製品、検知・調査・初動対応を自動化するAI-SOC製品が並び、市場側の答えもすでに動き始めていることが伺えました。人手のSOC運用だけでは、AIによる攻撃の速さと量に追いつけなくなりつつある、というのが現場を見た実感です。防御側にもAIを組み込んだ運用へ、早めに移行しておく必要があります。
③最後に決めるのは人、という問いかけ
DEF CON 34の今年のテーマは「Agency(人が自分で選び続けること)」。問われているのは「AIを使うか」ではなく「人が決め続けられるか」です。AI Villageの実演では、本番アカウントを接続したAIエージェントが、悪意ある指示を仕込んだ共有文書ひとつで乗っ取られる様子が示されました。推奨は、本番アカウントを接続しない、権限を絞る、拙速な導入を避けることの3点です。あるメインステージ講演では、AIが自律的に判断し機器を動かす時代に問われるのは機密性より「完全性(決めたとおりに正しく実行されているか)」だと締めくくられており、この視点は今後のAIセキュリティを考えるうえで重要な軸になりそうです。
当社が現場で最も強調したいのはこの一点です。実行はAIに任せても、最終承認は必ず人が行う。実行する人とチェックする人を分ける、内部統制の考え方をAIにもそのまま当てはめるイメージです。専門的にはHuman-in-the-Loopと呼ばれますが、AIエージェントに本番環境への接続や権限を安易に渡さず、実行結果を後から検証できる仕組みを、最初から組み込んでおくことが欠かせません。
AI Securityは3領域を一体で設計する
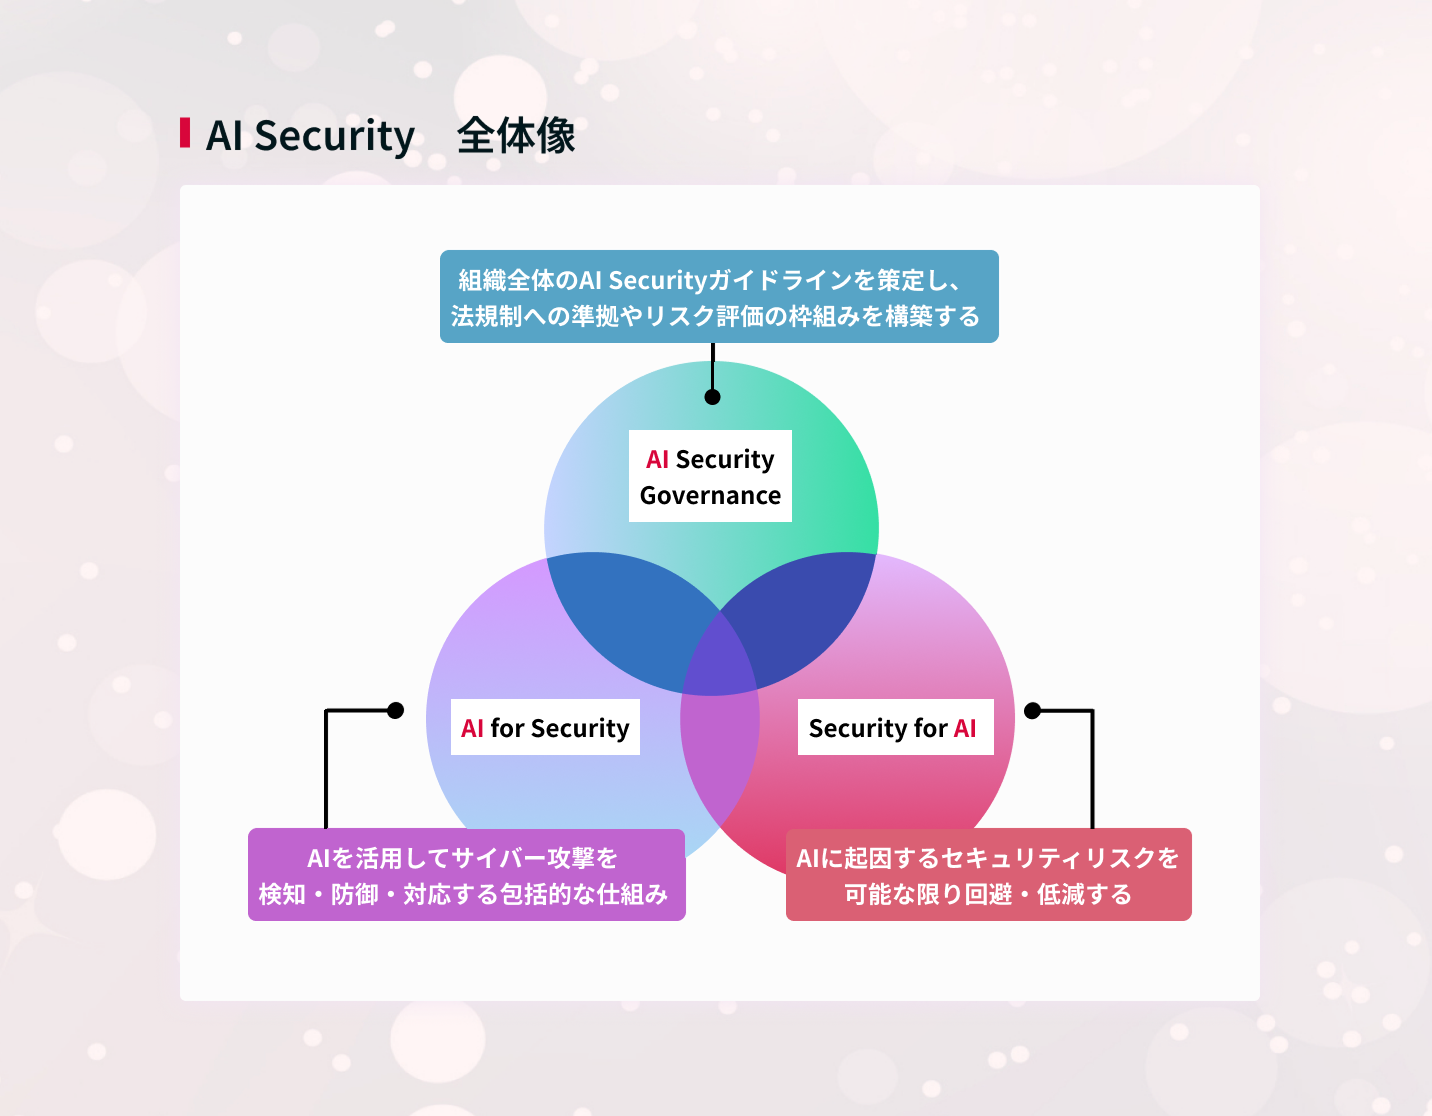
当社では、AIセキュリティを次の3領域に整理して捉えています。
-
AI Security Governance
AI利用のルールやリスク評価の枠組みを整える(誰が承認するか/誰が止めるか/誰が説明するか)
AI for Security
AIを活用してサイバー攻撃を検知・防御・対応する
Security for AI
AIユーザー・AIエージェント・AIエンジン自体を保護する
大切なのは、これまでのやり方を入れ替えることではなく、重点を広げることです。当社の結論は単純です。優先順位を決めることです。決めれば、すぐに動き出せます。優先順位は次の通りです。
①今すぐ|人と情報を守る - まずはAI利用とシャドーAIの可視化から
②次に|防御にもAIを使う - AI-SOCによる調査・初動の自動化
③その先|エージェントの統制 - 専用ID(NHI)の最小権限化とガバナンス対応
大切なのは、この優先順位を崩さないこと。①の可視化を飛ばして③から着手しようとすると、必要な要件がなかなかまとまらなかったり、検討すべき対象に抜け漏れが出たりします。実装が先行している米国でも、同じ理由でつまずいている例が見られました。日本国内でも、まずは①の可視化から着手し始めた企業がすでに増えてきています。
結論:優先順位を決めれば、すぐに動ける
米国では、AIエージェントがすでに自律的に判断し行動する段階まで来ています。日本にもすぐに来ます。必要なのは方向転換ではなく、重点を広げることです。まず着手すべきは①と②です。
優先順位を決めれば、すぐに動ける状態を作れます。「誰がどのAIを使っているかが見えているか」「守る側でもAIを使い、対応を速くできているか」「自律的に動くAIエージェントを、決めた範囲で止められるか」この3つの視点で、まずは自社の現在地を確認してみてください。その一歩を、私たちも一緒に考えたいと思っています。
まずは自社の「AI利用実態」の可視化から
「どのAIを、誰が、どこまで使っているか分からない」——多くの情シス・AI担当者様から、同じお悩みを伺います。IIJグローバルでは、AIセキュリティチェックシートや簡易リスクアセスメントを用いた無料相談会をご用意しております。自社の利用実態・守るべき対象の可視化から、優先すべき改善策のご提案まで、その場でご確認いただけます。
無料相談会ではAIセキュリティチェックシートなどを活用して、自社のAI利用実態と守るべき対象を可視化
本記事でご紹介した①〜③の優先順位のうち、自社が今どこにいるのか。まずはお気軽にご相談ください。無料相談やお問い合わせは下記の「サービスに関するお問い合わせ」からお申込みいただけます。
※【出典】本記事は、AI Summit、Black Hat USA 2026、DEF CON 34への現地参加および公開情報をもとに、公開可能な範囲で要約・再構成したものです。