SERVICECloudflare ServiceAI Security Suite
- AI活用におけるリスクの可視化と制御で企業の安全なAI導入・活用を実現する、AI駆動型プラットフォームです
- 単一のグローバルネットワーク上でつなぐCloudflareのAI Security Suiteは、従業員の利用、自律型AI、AI構築、AI搭載アプリまでまとめて保護し、AI導入を守りながら進めます。
AI SECURITY
AI時代のセキュリティは もう“待てない”
インシデント拡大 × AI進化 × 対策のシフトチェンジ
point1
攻撃は既に起こっている
サイバー攻撃の市場規模の拡大により、攻撃者の“稼ぎどころ”も増加。インシデントは既に現実のものとなっています。
point2
予測不能な時代へ
AIの急速な進化により攻撃手法も高度化。ユーザ教育と運用だけでは追いつきにくい状況が生まれています。
point3
従来対策が通用しない
境界型など従来の対策では守り切れない領域が拡大。急速な変化に対応できる“仕組み”へのシフトが必要です。
RISK TO ACTION
課題解決は 4ステップで前に進める
まず土台を整え、AI利用のリスクを可視化・制御し、AIそのものも守る
ルールの策定
ガバナンス整備
- ・ガイドライン準拠
- ・外部専門家の活用
AI利用リスクの
可視化
- ・社員のAI利用状況を把握
- ・シャドーAIを分析
AI利用リスクの
制御
- ・不認可ツールの制限
- ・DLPで情報漏洩対策
AI自体の保護
- ・AIアプリ・APIを保護
- ・LLM FW/API保護
現状把握が“1丁目1番地”。無意識なポリシー違反も“仕組み”で対抗する。
CLOUDFLARE MAP
CloudflareでAI導入を、守りながら進める
構築・利用・アクセス・アプリ保護を、単一のグローバルネットワーク上でつなぐ
GLOBAL NETWORK
Build AI
Workers AI / Vectorize /
AI Gateway
GenAI利用を保護
Cloudflare One / SASE / DLP
Agentic AIを保護
ZTNA / MCP Server Portals
AIアプリを保護
App Security / AI Gateway
Cloudflare
AI Platform
AIインフラ構築を“イージーモード”にしながら、安全な利用と公開アプリ保護までカバー。
AI SECURITY SUITE
AI Security Suite は 4つの観点で効く
従業員の利用、エージェント、AI構築、AI搭載アプリをまとめて保護
01
従業員による生成AI利用の保護
ChatGPT/Claude等の利用状況を把握・制御
02
自律型AI(エージェント型AI)の保護
AIエージェントと企業リソースの相互作用を確保
03
AIを安全に構築
社内用・顧客向けAIアプリを安全に構築
04
AI搭載アプリの保護
データ漏洩や攻撃からWebサイト/チャットボットを防御
USE CASE 01
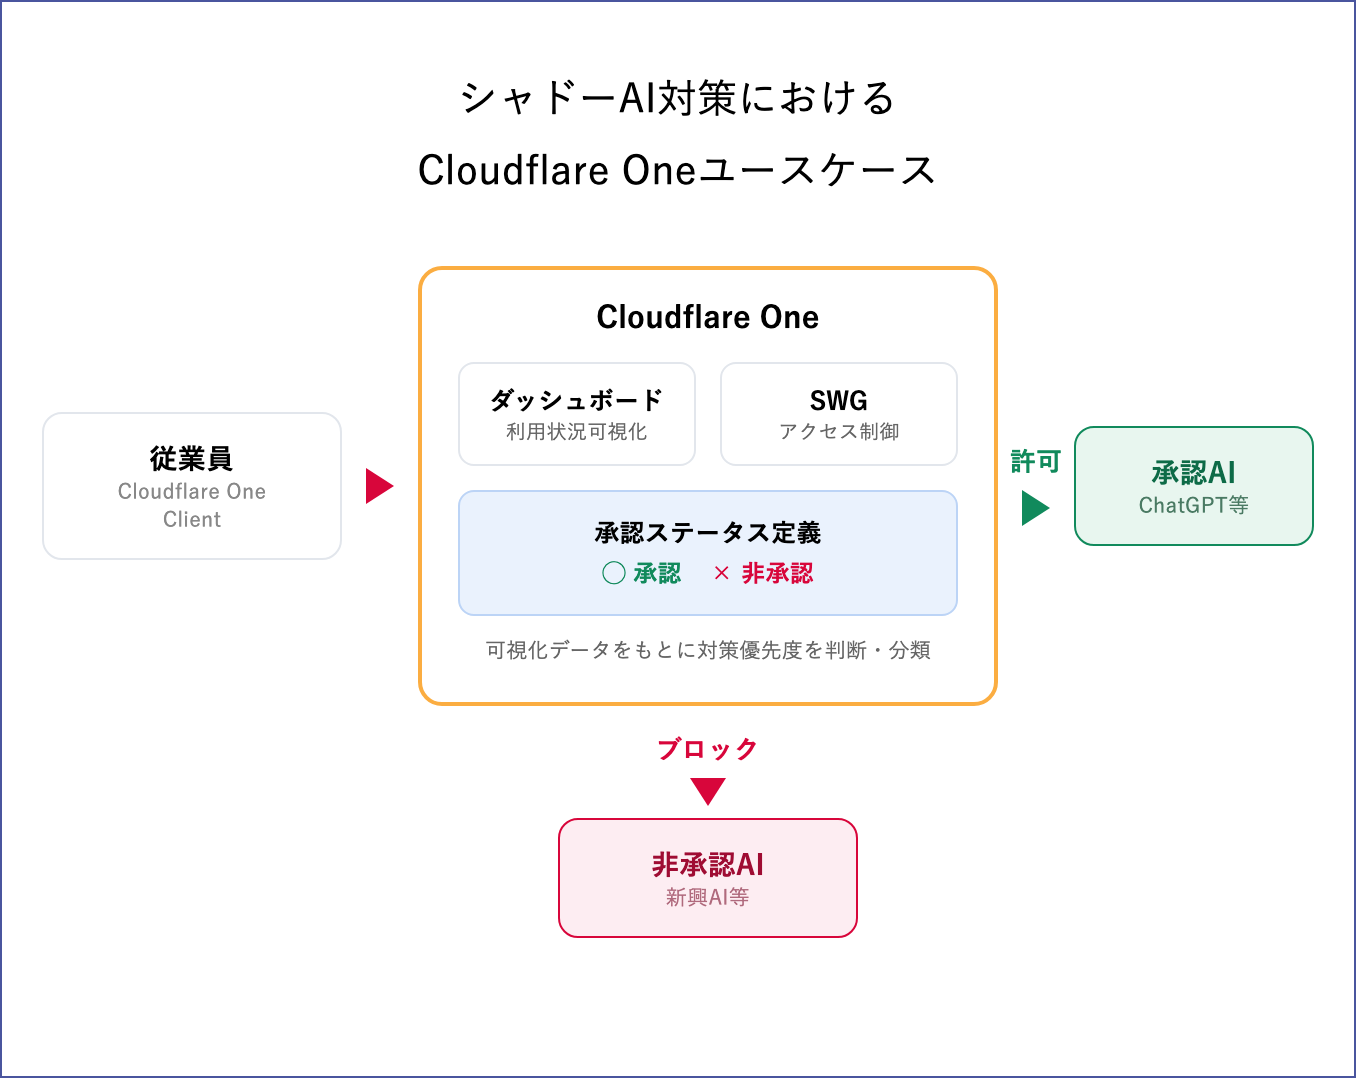
シャドーAI対策における可視化と制御
課題
- ・生成AIの業務利用拡大に伴い、IT部門が把握できない「シャドーAI」が増加
- ・利用条件未確認のAIツールへ業務データが送信されるリスクが顕在化
- ・情報漏洩や規約違反のリスクが高まり、制御が必要な状況に
Cloudflare Oneで実現可能な対策
可視化
AI Security Report/ Shadow IT: SaaS Analytics
AIツールの利用状況を承認ステータス別(承認/非承認/確認中)に把握し、増加傾向を可視化
定義
Application Library
可視化結果をもとに承認ステータスを定義し、リスクベースで対策優先度を整理
制御
Gatewayポリシー
非承認AIツールへのアクセスをSWGで制御し、一貫した利用制限を適用
効果
- ・社内でどのAIが使われているかを把握でき、対策の判断に根拠が生まれる
- ・非承認AIへのアクセスを止め、情報漏洩・規約違反のリスクを低減
- ・【可視化→定義→制御】の繰り返しで「管理できている状態」へ移行
USE CASE 02
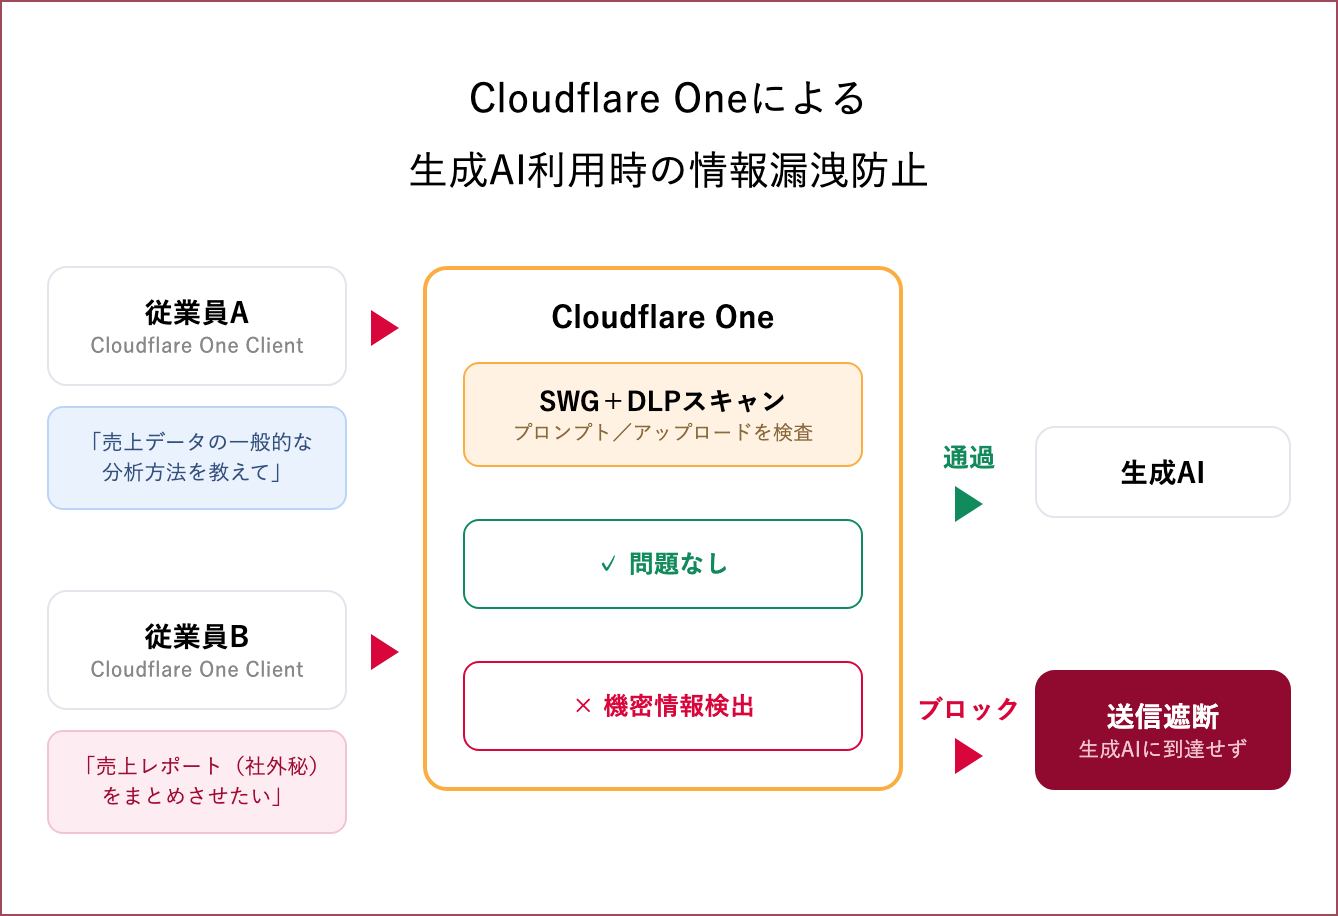
従業員の生成AI利用における情報漏洩防止
課題
- ・従業員が社内資料や顧客情報等をそのまま生成AIにコピペ・アップロードし、機密情報が外部へ送信されるリスクが顕在化
- ・生成AIに入力したデータはログ保存や学習に利用される可能性があり、送信後の情報を制御できない
- ・生成AIの活用は不可欠であり、禁止ではなく安全に利用させる対策が求められている
Cloudflare Oneで実現可能な対策
検査
SWG+DLPによるリアルタイム検査
プロンプト入力やファイルのアップロードを検査し、個人情報・機密情報・カスタムワードを内容ベースで判定
記録
プロンプトログの記録・監査
利用実態を把握し、インシデント調査や誤検知時のチューニングに活用
※プロンプト検査はChatGPT/Google Gemini/Claude/Perplexityのみに対応
効果
- ・生成AI利用に伴う情報漏洩を、通信内容ベースで制御し未然に防止
- ・カスタムルールで社内固有の機密情報にも対応し、実運用に即したデータ保護を実現
- ・業務効率を損なわずに、生成AI活用とリスク対策の両立を実現
USE CASE 03
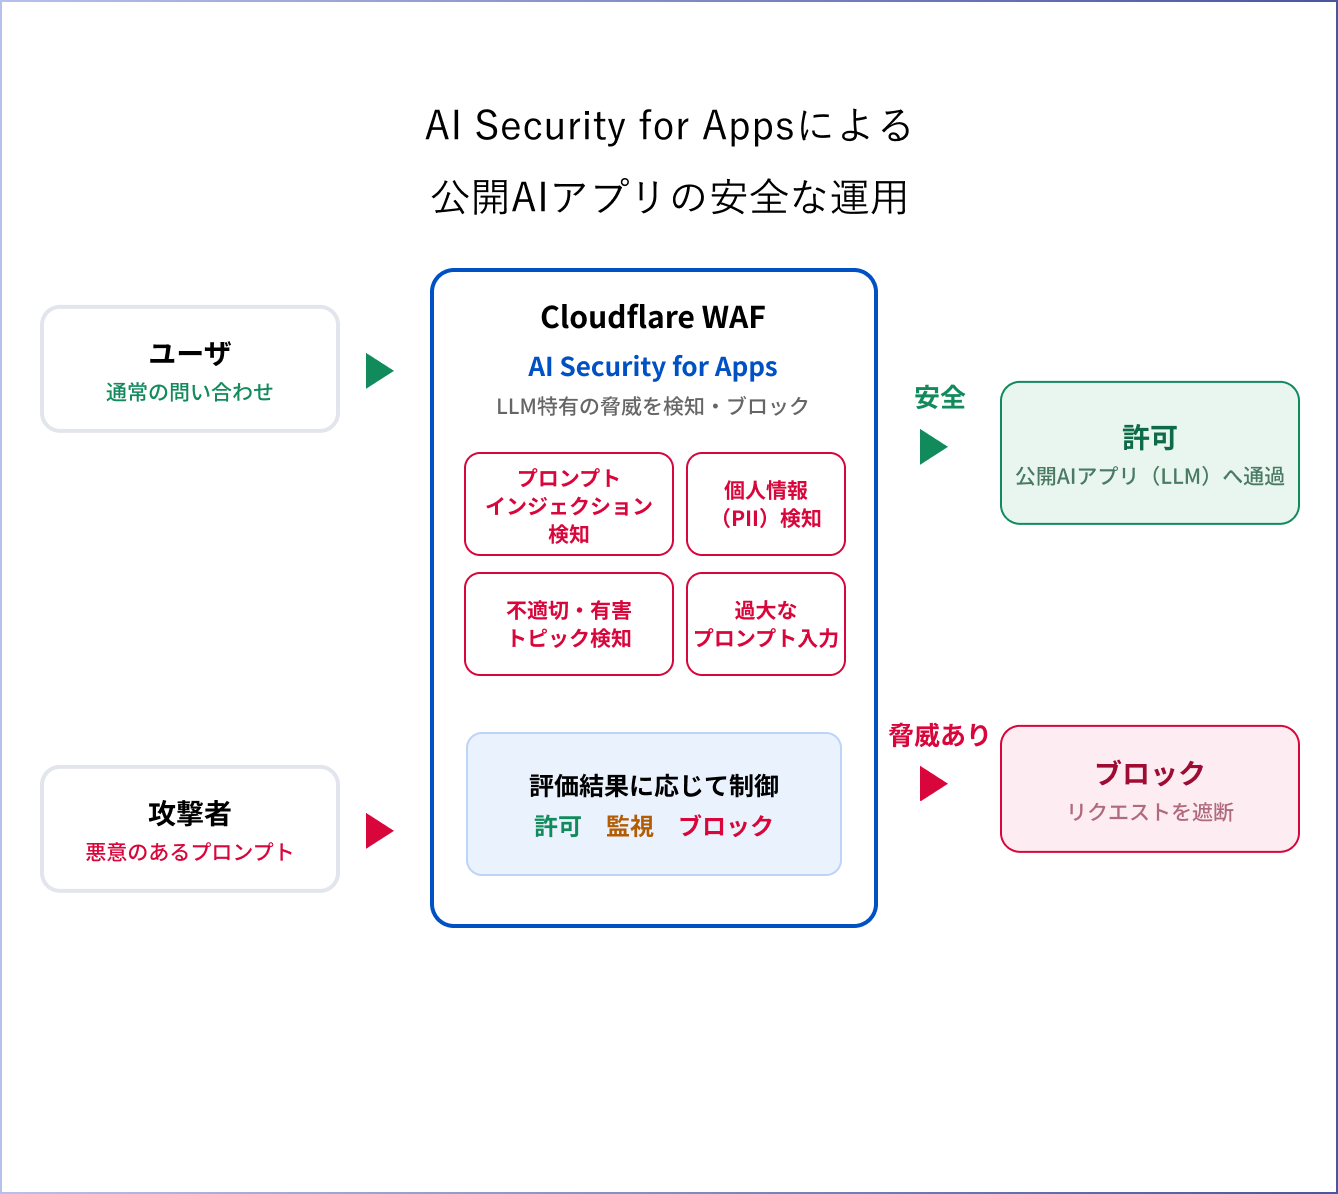
公開AIアプリに対するLLM特有の脅威をWAFで防御
課題
- ・顧客向けAIチャットボットの導入で効率化が期待される一方、従来のWebアプリにはなかったLLM特有のリスクへの対策が必要に
- ・プロンプトインジェクションによる意図しない動作や、個人情報(PII)の入力・不適切トピックへの誘導
- ・過大なプロンプト入力によるコスト増加やサービス不可
Cloudflare WAFによるAIアプリ保護フロー
解析
AI Security for Apps
利用者から送信されるプロンプトを、Cloudflare WAFのオプション機能でリアルタイムに検査
評価
LLM特有のリスクレベルを評価
プロンプトインジェクション、PII、不適切トピックなどを検知・分類し、危険度を可視化
制御
許可・監視・ブロック
評価結果に応じて制御し、危険なリクエストをLLM到達前に遮断
効果
- ・LLM特有のリスクへの対策により、AIチャットボットを安心して公開可能
- ・個人情報や不適切な入力の制御により、セキュリティ事故の発生リスクを低減
- ・Cloudflare WAFによる保護で、開発・運用負荷を抑えながらセキュリティを強化